EU-Regulatorik für IT-Delivery: NIS2, EU-DORA, CRA, AI Act und Data Act an einer Stelle
Für IT-Leitung, ISB und IKT-Dienstleister von Finanzunternehmen: wer betroffen ist, welche Pflichten gelten, wann sie fällig sind und wie ein Vorfall zu melden ist – mit Fundstelle, Stand-Datum und einem Lagebild für die Geschäftsleitung.
Betroffenheit
Wer ist betroffen?
Je Regelwerk der Adressatenkreis laut Rechtsakt, die Zahl der Kernpflichten im Cockpit und die nächste Frist aus dem Kalender. Ob Ihre Organisation tatsächlich erfasst ist, klärt die Betroffenheitsprüfung im Cockpit.
| Regelwerk | Typische Adressaten | Kernpflichten | Nächste Frist |
|---|---|---|---|
| NIS2RL (EU) 2022/2555; BSIG vom 02.12.2025 (BGBl. 2025 I Nr. 301) | Besonders wichtige und wichtige Einrichtungen nach § 28 BSIG in den Sektoren der Anlagen 1 und 2 BSIG. | Kernpflichten: 14 | keine künftige Frist im Kalender |
| EU-DORAVO (EU) 2022/2554 | Finanzunternehmen nach Art. 2 VO (EU) 2022/2554; IKT-Drittdienstleister über die Vertragsanforderungen (Art. 30), kritische IKT-Drittdienstleister über die EU-Aufsicht (Art. 31). | Kernpflichten: 15 | 31.12.2026 · Stichtag Informationsregister 2027 |
| CRAVO (EU) 2024/2847 | Hersteller von Produkten mit digitalen Elementen, dazu Einführer und Händler. | Kernpflichten: 6 | 11.12.2027 · CRA: Geltung aller übrigen Pflichten |
| AI ActVO (EU) 2024/1689 i. d. F. VO (EU) 2026/1744 | Anbieter und Betreiber von KI-Systemen (Art. 3 Nr. 3 und 4); die Pflichten richten sich nach Rolle und Risikoklasse. | Kernpflichten: 7 | 02.12.2026 · AI Act: neue Verbote lit. ba/bb; Art. 50 Abs. 2 für Altsysteme |
| Data ActVO (EU) 2023/2854 | Hersteller vernetzter Produkte, Dateninhaber und Anbieter von Datenverarbeitungsdiensten (u. a. Cloud-Wechsel nach Kapitel VI). | Kernpflichten: 4 | 12.01.2027 · Data Act: Verbot von Wechselentgelten |
Zählung aus dem Regulatorik-Cockpit, Stand 26.10.2026.
Fristen
Die nächsten EU-Fristen
Als Nächstes: 02.12.2026 – AI Act: neue Verbote lit. ba/bb; Art. 50 Abs. 2 für Altsysteme. Countdown in Kalendertagen, jede Frist mit Fundstelle.
| Datum | Was gilt | Fundstelle | Tage |
|---|---|---|---|
Mittwoch | AI Act AI Act: neue Verbote lit. ba/bb; Art. 50 Abs. 2 für Altsysteme | VO (EU) 2024/1689 Art. 113 UAbs. 3 lit. a, Art. 111 Abs. 4 | noch 15 Tage |
Donnerstag | EU-DORA Stichtag Informationsregister 2027 | VO (EU) 2022/2554 Art. 28 Abs. 3 | noch 44 Tage |
Dienstag | Data Act Data Act: Verbot von Wechselentgelten | VO (EU) 2023/2854 Art. 29 Abs. 1 | noch 56 Tage |
Mittwoch | EU-DORAunsicher BaFin: Einreichung Informationsregister 2027 (Regelzyklus; Fenster wird angekündigt)Regelzyklus laut BaFin; konkretes Fenster 2027 wird zu Jahresbeginn angekündigt. | VO (EU) 2022/2554 Art. 28 Abs. 3 | noch 134 Tage |
Montag | AI Act AI Act: GPAI-Altmodelle (vor 02.08.2025) | VO (EU) 2024/1689 Art. 111 Abs. 3 | noch 258 Tage |
Meldewege
Meldewege im Vergleich
Ein Vorfall kann mehrere Meldepflichten parallel auslösen. Die Tabelle zeigt jede Stufe mit Frist, Fristbeginn, Empfänger und Fundstelle.
| Meldestufe | Frist | Fristbeginn | Fundstelle |
|---|---|---|---|
NIS2NIS2 / § 32 BSIG – erheblicher Sicherheitsvorfall Empfänger: gemeinsame Meldestelle BSI/BBK | |||
| Frühe Erstmeldung (Verdacht rechtswidrig/böswillig, grenzüberschreitend?) | spätestens 24 Std. | Fristbeginn: Kenntnisnahme | § 32 Abs. 1 Nr. 1 BSIG |
| Meldung mit erster Bewertung, Schweregrad, Auswirkungen, IoC | spätestens 72 Std. | Fristbeginn: Kenntnisnahme | § 32 Abs. 1 Nr. 2 BSIG |
| Zwischenmeldung auf Ersuchen des BSI | keine feste Frist | Fristbeginn: Ersuchen der Behörde | § 32 Abs. 1 Nr. 3 BSIG |
| Abschlussmeldung (bei andauerndem Vorfall Fortschrittsmeldung, Abschluss nach Bearbeitung) | spätestens 1 Monat | Fristbeginn: Meldung | § 32 Abs. 1 Nr. 4, Abs. 2 BSIG |
EU-DORAEU-DORA Art. 19 – schwerwiegender IKT-bezogener Vorfall Empfänger: zuständige Behörde (DE: BaFin) | |||
| Klassifizierung nach DelVO 2024/1772 | keine feste Frist | Fristbeginn: Kenntnisnahme | Art. 18; DelVO 2024/1772 Art. 8 |
| Erstmeldung | spätestens 4 Std.höchstens 24 Std. ab Kenntnisnahme | Fristbeginn: Klassifizierung als schwerwiegend | DelVO 2025/301 Art. 5 Abs. 1 lit. a |
| Zwischenbericht (auch ohne Statusänderung); aktualisiert bei Wiederherstellung | spätestens 72 Std. | Fristbeginn: Erstmeldung | DelVO 2025/301 Art. 5 Abs. 1 lit. b |
| Abschlussbericht nach Ursachenanalyse | spätestens 1 Monat | Fristbeginn: letzter Zwischenbericht | DelVO 2025/301 Art. 5 Abs. 1 lit. c; Art. 19 Abs. 4 lit. c |
| Kunden informieren, wenn deren finanzielle Interessen betroffen sind | unverzüglich | Fristbeginn: Kenntnisnahme | Art. 19 Abs. 3 |
CRACRA Art. 14 – aktiv ausgenutzte Schwachstelle / schwerwiegender Vorfall Empfänger: CSIRT-Koordinator und ENISA über die einheitliche Meldeplattform | |||
| Schwachstelle: Frühwarnung | spätestens 24 Std. | Fristbeginn: Kenntnisnahme | Art. 14 Abs. 2 lit. a |
| Schwachstelle: Meldung | spätestens 72 Std. | Fristbeginn: Kenntnisnahme | Art. 14 Abs. 2 lit. b |
| Schwachstelle: Abschlussbericht | spätestens 14 Tage | Fristbeginn: Verfügbarkeit einer Korrekturmaßnahme | Art. 14 Abs. 2 lit. c |
| Vorfall: Frühwarnung | spätestens 24 Std. | Fristbeginn: Kenntnisnahme | Art. 14 Abs. 4 lit. a |
| Vorfall: Meldung | spätestens 72 Std. | Fristbeginn: Kenntnisnahme | Art. 14 Abs. 4 lit. b |
| Vorfall: Abschlussbericht | spätestens 1 Monat | Fristbeginn: Vorfallmeldung | Art. 14 Abs. 4 lit. c |
| Zwischenbericht auf Ersuchen des CSIRT-Koordinators | keine feste Frist | Fristbeginn: Ersuchen der Behörde | Art. 14 Abs. 6 |
| Betroffene Nutzer informierenunsicher | unverzüglich | Fristbeginn: Kenntnisnahme | Art. 14 Abs. 8 |
AI ActAI Act Art. 73 – schwerwiegender Vorfall (Hochrisiko-Anbieter)unsicher Empfänger: Marktüberwachungsbehörde des Mitgliedstaats des Vorfalls | |||
| Meldung schwerwiegender Vorfall | spätestens 15 Tage | Fristbeginn: Kenntnisnahme | Art. 73 Abs. 2 |
| weitreichender Verstoß / kritische Infrastruktur (Art. 3 Nr. 49 lit. b) | spätestens 2 Tage | Fristbeginn: Kenntnisnahme | Art. 73 Abs. 3 |
| Tod einer Person | spätestens 10 Tage | Fristbeginn: Kenntnisnahme | Art. 73 Abs. 4 |
| unvollständige Erstmeldung zulässig | keine feste Frist | Fristbeginn: Kenntnisnahme | Art. 73 Abs. 5 |
So arbeiten Sie damit
Von der Betroffenheit zum Lagebild
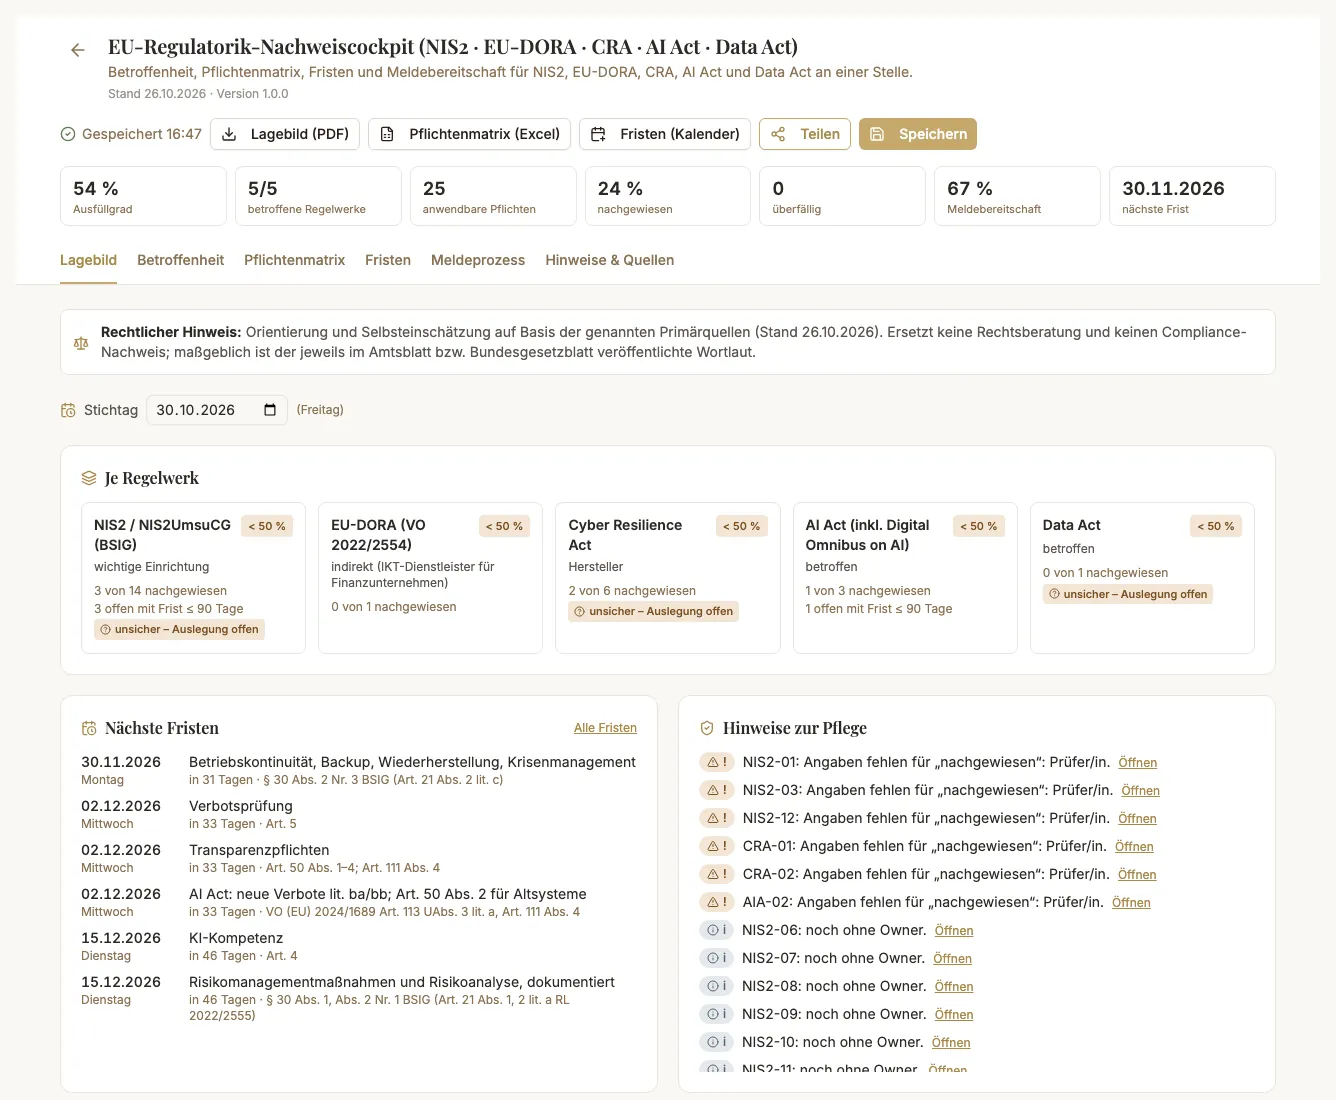
Klären Sie zuerst, welche Regelwerke greifen: 18 Fragen über 5 Rechtsakte, jede Antwort mit Fundstelle. Danach steht die Pflichtenmatrix: wer verantwortlich ist, welcher Nachweis vorliegt, wann er verfällt. Die Meldeübung spielt einen Vorfall durch – mit den Uhren für 24 Stunden, 72 Stunden und einen Monat. Am Ende steht ein Lagebild für die Geschäftsleitung.
01
Betroffenheit
18 Fragen ordnen je Regelwerk ein; jede Regel nennt ihre Fundstelle.
02
Pflichtenmatrix
46 Kernpflichten mit Owner, Status und Frist; nicht anwendbare Pflichten werden automatisch ausgeblendet.
03
Nachweise
Je Pflicht ein Nachweis mit Datum; veraltete Nachweise fallen auf.
04
Meldeübung
Ein Vorfall, 4 Meldewege, eine Zeitleiste: die Uhren je Regime aus dem Zeitpunkt der Kenntnis.
05
Lagebild
Das Lagebild für die Geschäftsleitung als PDF mit höchstens 4 Seiten, dazu die Pflichtenmatrix als Excel.
Register
Register für Nachweise und Meldungen
Das Cockpit verweist auf Register, in denen die Detailarbeit liegt.
EU-DORA
IKT-Drittparteien-Register (EU-DORA)
Informationsregister nach Art. 28 Abs. 3 EU-DORA mit Export in den Spaltencodes der DVO (EU) 2024/2956.
ÖffnenAI Act
KI-Inventar & AI-Act-Einordnung
Alle KI-Systeme mit Rolle und Risikoklasse nach VO (EU) 2024/1689 in der Fassung der VO (EU) 2026/1744.
ÖffnenFree
Vendor-Assessment & SLA-Tracking
Lieferanten strukturiert bewerten – Ausgangspunkt für Lieferkette und Exit-Pläne. Im Free-Plan enthalten.
Öffnen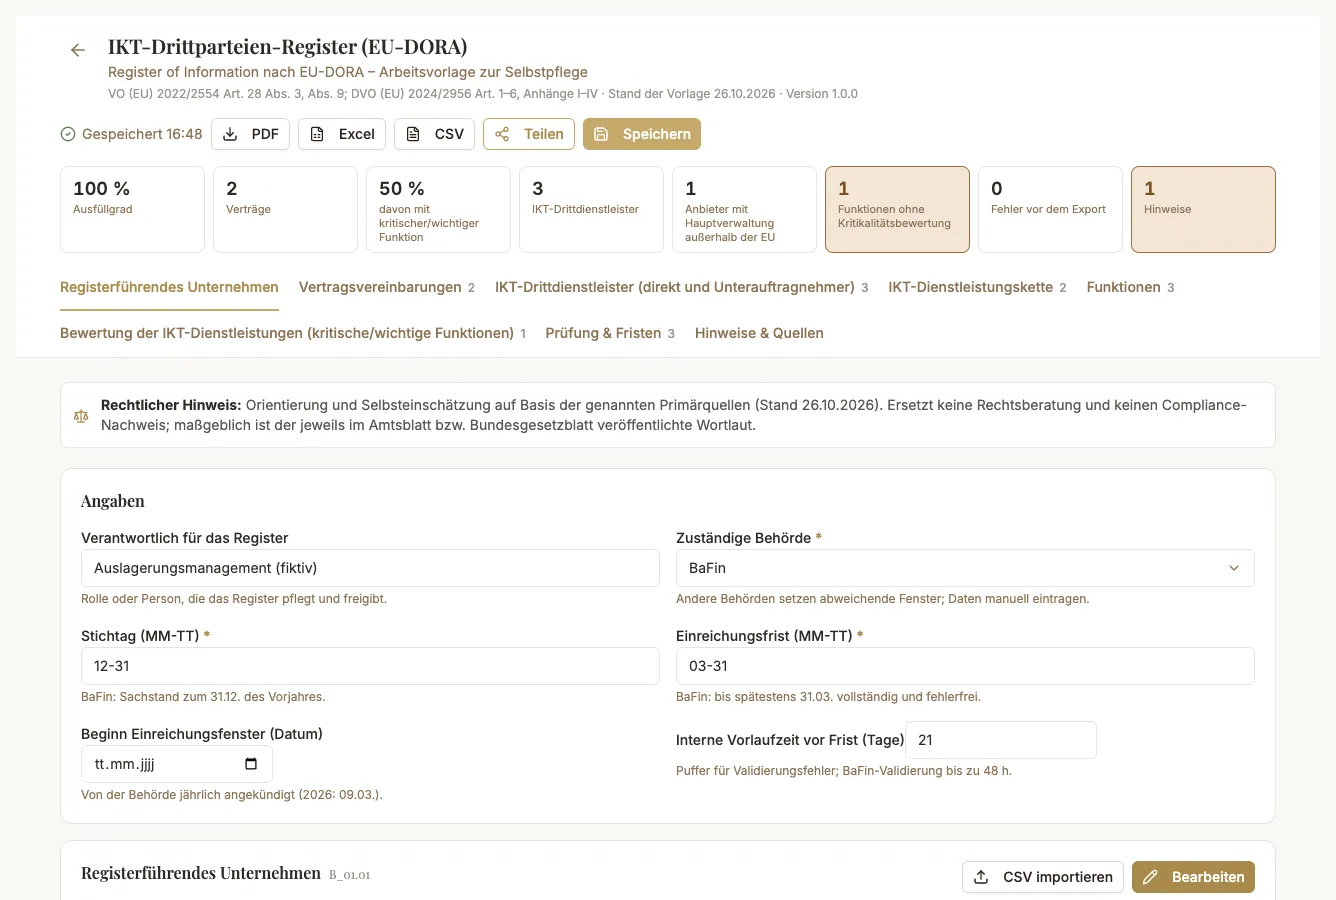
Ohne Anmeldung
Erste Einordnung in wenigen Minuten
Die kostenlosen Readiness-Checks geben eine unverbindliche Ersteinschätzung, ohne Konto.
FAQ
Häufige Fragen zur EU-Regulatorik
Gilt NIS2 für uns?
Das hängt von Sektor und Größe ab. Das BSIG erfasst besonders wichtige und wichtige Einrichtungen nach § 28 BSIG in den Sektoren der Anlagen 1 und 2. Der kostenlose NIS2-Check und die Betroffenheitsprüfung im Cockpit geben eine erste Einordnung mit Fundstelle; sie ersetzen keine Rechtsberatung.
Was unterscheidet EU-DORA von DORA-Metriken?
EU-DORA ist die Verordnung (EU) 2022/2554 über die digitale operationale Resilienz des Finanzsektors. DORA-Metriken sind Kennzahlen der Softwareauslieferung aus dem Forschungsprogramm DevOps Research and Assessment (dora.dev). Beide haben nichts miteinander zu tun; Alev-B nennt deshalb immer „EU-DORA“ oder „DORA-Metriken“.
Wann ist der Stichtag für das Informationsregister?
Laut BaFin muss das Register den Sachstand zum 31. Dezember des Vorjahres wiedergeben; für die Einreichung 2027 ist das der 31.12.2026. Eingereicht wird bis spätestens 31. März; das konkrete Fenster 2027 kündigt die BaFin zu Jahresbeginn an. Im Fristenkalender steht der 31.03.2027 deshalb als unsicher.
Was ändert der Digital Omnibus?
Die Verordnung (EU) 2026/1744 ändert den AI Act. Nach Art. 113 in der konsolidierten Fassung gelten die neuen Verbote nach Art. 5 Abs. 1 lit. ba und bb ab dem 02.12.2026, die Hochrisiko-Pflichten nach Anhang III ab dem 02.12.2027 und nach Anhang I ab dem 02.08.2028.
Ersetzt das eine Rechtsberatung?
Nein. Cockpit, Register und Rechner geben Orientierung und unterstützen die Selbsteinschätzung auf Basis der genannten Primärquellen (Stand 26.10.2026). Maßgeblich ist der veröffentlichte Gesetzestext.
Kann ich das ohne Abo nutzen?
Teilweise. Fristenkalender, Meldefristen-Rechner und die Readiness-Checks sind ohne Anmeldung frei. Das Regulatorik-Cockpit, das IKT-Drittparteien-Register und das KI-Inventar gehören zum Professional-Plan; das Vendor-Assessment ist im Free-Plan enthalten.
Weiterlesen
Artikel zu Fristen und Pflichten
- Meldefristen im Vergleich: NIS2, EU-DORA, CRA und AI Act in einer Tabelle
- AI Act ab 2. Dezember 2026: neue Verbote nach lit. ba/bb und Art. 50 Abs. 2 für Altsysteme
- DORA-Informationsregister: Stichtag 31.12.2026 – was bis dahin im Register stehen muss
- Data Act: Wechselentgelte entfallen ab 12.01.2027 – was Cloud-Verträge jetzt brauchen
- Regulierungs-Kollision 2026: NIS2, DORA, CRA und AI Act — die CIO-Landkarte
- DORA vs. NIS2 — Welche EU-Resilienzpflicht trifft Sie wirklich?
- Der Digital Omnibus ist angenommen: Was die Verordnung (EU) 2026/1744 an den AI-Act-Fristen wirklich ändert
- Cyber Resilience Act: Die 24-Stunden-Meldepflicht ab September 2026 — ein SDLC-Fahrplan
- NIS2-Registrierungsfrist verpasst: Was jetzt zu tun ist
- EU AI Act Artikel 50: Was ab dem 2. August 2026 für Chatbots und KI-Inhalte gilt
- DORA Art. 30 für IT-Dienstleister: Welche Vertragsklauseln du akzeptieren musst — und welche nicht
- DORA-Regulierung 2026: Vom Compliance-Papier zum Echtzeit-Nachweis
- Digitale Souveränität im IT-Delivery: Was CIOs 2026 wirklich entscheiden müssen
Pflichten, Fristen und Nachweise an einer Stelle
Starten Sie kostenlos. Das Regulatorik-Cockpit ist Teil von Professional; Fristenkalender und Meldefristen-Rechner bleiben frei.
Orientierung auf Basis der genannten Primärquellen (Stand 26.10.2026) – ersetzt keine Rechtsberatung; maßgeblich ist der im Amtsblatt bzw. Bundesgesetzblatt veröffentlichte Wortlaut.